بهترین شیوههای امنیت ایمیل سازمانی (چکلیست کامل)
در یک نگاه
امنیتِ ایمیلِ سازمانی یک تنظیمِ واحد نیست، بلکه مجموعهای از لایههای دفاعی است — از رمزِ قوی و احراز دومرحلهای تا احرازِ دامنه (SPF/DKIM/DMARC)، اتصالِ رمزنگاریشده، هاردنینگِ سطحِ دامنه در SmarterMail و رفتارِ درستِ کاربر در وبمیل و کلاینت. در این راهنمای جامع، بر پایهٔ توصیههای مراجعِ معتبری مثل CISA، NCSC و NIST، یک چکلیستِ عملیِ کامل بههمراه تصویرِ واقعی از تنظیماتِ SmarterMail ارائه میدهیم.
ایمیل دروازهٔ ورودِ بیشترِ حملههای سایبری به سازمانهاست؛ از فیشینگ و سرقتِ حساب تا کلاهبرداریِ BEC. خبر خوب این است که با چند لایهٔ دفاعیِ ساده و رایگان، میتوانید ریسک را بهشدت کاهش دهید. این راهنما را در شش لایه سازماندهی کردهایم.
لایه ۱: امنیتِ حساب کاربری
هر زنجیره بهاندازهٔ ضعیفترین حلقهاش قوی است؛ و در ایمیل، معمولاً ضعیفترین حلقه یک رمزِ لورفته است.
| اقدام | چرا مهم است | در SmarterMail |
|---|---|---|
| رمزِ قوی و یکتا برای هر حساب | رمزِ تکراری/ضعیف رایجترین راهِ سرقتِ حساب است | با سیاست رمز عبور اجباری میشود |
| احراز دومرحلهای (2FA) با اپِ Authenticator | رمزِ لورفته بهتنهایی کافی نیست؛ اکثرِ حملههای خودکار را میبندد | Settings ▸ Account ▸ Two-Step Authentication |
| App Password جدا برای هر کلاینت | قابلِ ابطالِ جداگانه است و رمزِ اصلی روی دستگاهها نمیماند | App Passwords (پس از فعالسازیِ 2FA) |
| بررسی و ابطالِ نشستها و دستگاههای متصل | نشستِ مشکوک یا دستگاهِ ازدسترفته را کشف میکند | Connectivity ▸ Authenticated IPs |
| تنظیمِ ایمیل بازیابی | برای بازیابیِ امنِ حساب لازم است | Recovery Email |
لایه ۲: احرازِ دامنه و تحویلپذیری (رکوردهای DNS)
این لایه هستهٔ ضدجعل است. هم CISA و هم NCSC توصیه میکنند تا سطحِ «اجرا (enforcement)» پیش بروید.
| رکورد | چه میکند | تنظیمِ توصیهشده |
|---|---|---|
| SPF | سرورهای مجاز به ارسال را تعیین میکند | رکورد TXT با پایانِ ~all یا -all |
| DKIM | ایمیلهای خروجی را امضای رمزنگاری میکند | فعالسازیِ Email Signing در SmarterMail + انتشارِ کلید در DNS |
| DMARC | تعیین میکند با ایمیلِ احرازنشده چه شود + گزارش | مسیر: p=none → p=quarantine → p=reject |
| MTA-STS | ورودِ ایمیل را به TLS اجباری میکند (ضدِ MITM) | ابتدا testing، سپس enforce |
| BIMI | نمایشِ لوگوی برند کنارِ ایمیلهای احرازشده | فقط پس از رسیدنِ DMARC به quarantine/reject |
روندِ صنعت: مسیرِ استانداردِ NCSC به p=reject ختم میشود و CISA آن را «اقدامی کمهزینه با اثرِ بالا» میداند. مایکروسافت هم در حالِ حذفِ احرازِ قدیمی (Basic Auth) است چون رمز را ناامن منتقل میکند و با MFA سازگار نیست.
لایه ۳: امنیتِ انتقال (پورتهای رمزنگاریشده)
هرگز اجازه ندهید رمز یا محتوای ایمیل بهصورتِ متنِ ساده روی شبکه برود.
| پروتکل | پورتِ امن |
|---|---|
| IMAP | 993 (SSL/TLS) |
| POP3 | 995 (SSL) |
| SMTP (ارسال) | 465 (SSL) یا 587 (STARTTLS) |
- پورتهای متنِ ساده (۱۴۳ و ۱۱۰) را برای اتصالِ کلاینت استفاده نکنید؛ پورت ۲۵ برای ارسالِ کاربر مناسب نیست.
- نسخههای قدیمیِ TLS (۱.۰ و ۱.۱) را غیرفعال و TLS مدرن را الزامی کنید.
لایه ۴: هاردنینگِ سطحِ دامنه (مدیرِ دامنه)
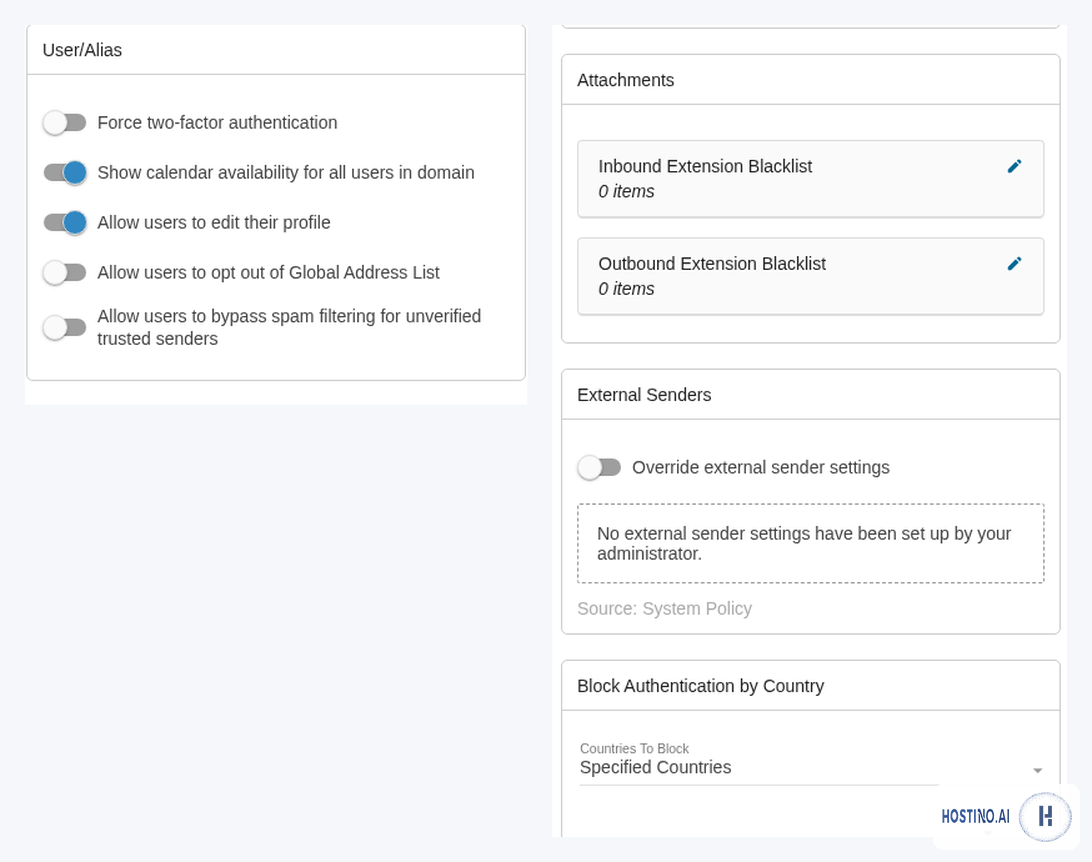
مهمترین لایه برای یک سازمان همینجاست. در SmarterMail از مسیرِ Domain Settings ▸ General این کنترلها را یکجا دارید:
| اقدام | چرا | گزینهٔ دقیقِ SmarterMail |
|---|---|---|
| اجبارِ 2FA برای همهٔ کاربران | به انتخابِ کاربر متکی نمیماند و ضعیفترین حسابها را میبندد | «Force two-factor authentication» — و راهنمای اجبار 2FA |
| محدودسازیِ ورود بر اساسِ کشور | حملهٔ brute-force از کشورهایی که در آنها فعال نیستید را میبندد (فقط ورود، نه جریانِ ایمیل) | «Block Authentication by Country» — راهنما |
| سیاستِ قویِ رمز عبور | هزینهٔ حدس و password-spray را بالا میبرد | Password Requirements |
| هشدارِ فرستندهٔ خارجی | ریسکِ جعلِ هویت و BEC را با برچسبزدنِ ایمیلِ بیرونی کم میکند | «External Senders» (افزودن به موضوع یا بدنه) — راهنما |
| مسدودسازیِ پیوستِ خطرناک | جلوی ورودِ فایلهای اجرایی/بدافزار را میگیرد | «Inbound/Outbound Extension Blacklist» — راهنما |
| محدودیتِ ارسال (Throttling) | حسابِ هکشده نمیتواند اسپمِ انبوه بفرستد و شهرت را خراب کند | Throttling (سطح دامنه و کاربر) |
| غیرفعالکردنِ «عبور از فیلترِ اسپم برای فرستندههای تأییدنشده» | مهاجم با جعلِ «فرستندهٔ مورد اعتماد» فیلتر را دور میزند | توگلِ «Allow users to bypass spam filtering…» را خاموش نگه دارید (توصیهٔ SmarterTools) |
لایه ۵: سمتِ کاربر (وبمیل و ایمیلکلاینت)
حتی با بهترین تنظیماتِ سرور، رفتارِ کاربر در وبمیل و کلاینتهایی مثل Outlook، Thunderbird و Apple Mail تعیینکننده است.
| اقدام | چرا |
|---|---|
| اتصالِ کلاینت فقط روی پورتهای SSL/TLS (۹۹۳/۹۹۵/۴۶۵/۵۸۷) | متنِ ساده رمز را روی شبکه لو میدهد |
| استفاده از App Password در کلاینت، نه رمزِ اصلی | قابلِ ابطالِ جداگانه و لازم با 2FA |
| بهروز نگهداشتنِ کلاینت و سیستمعامل | باگهای پردازشِ ایمیل اکسپلویت میشوند |
| غیرفعالکردنِ بارگذاریِ خودکارِ تصاویرِ خارجی | تصاویرِ خارجی پیکسلِ ردیاباند و آدرس و زمانِ خواندن را لو میدهند — حریم خصوصی ایمیل |
| احتیاط با پیوست از فرستندهٔ ناشناس | مسیرِ اصلیِ تحویلِ بدافزار |
| خروج از وبمیل روی دستگاههای مشترک | جلوی ربودنِ نشست را میگیرد |
لایه ۶: پایش و واکنش
- هشدارهای ورودِ ناموفق و IDS را زیرِنظر بگیرید تا حملهٔ brute-force یا حسابِ هکشده را زود بفهمید.
- وضعیتِ بلکلیست و شهرتِ فرستنده را مرتب بررسی کنید.
- گزارشهای DMARC را بخوانید تا تلاشهای جعل را ببینید.
- از ایمیلها پشتیبان بگیرید و مراحلِ اولیهٔ واکنش (عوضِ رمز + ابطالِ App Passwordها + بررسیِ IPهای احرازشده) را آماده داشته باشید.
سه اقدامِ فوریِ امروز
| 1 | 2FA را همین حالا فعال (و در سطح دامنه اجباری) کنید — مؤثرترین اقدامِ تکی برای جلوگیری از سرقتِ حساب. |
| 2 | احرازِ SPF/DKIM/DMARC را کامل کنید و DMARC را بهمرور به p=reject برسانید. |
| 3 | هشدارِ فرستندهٔ خارجی و مسدودسازیِ پیوستِ خطرناک را روشن کنید تا جلوی فیشینگ و BEC گرفته شود. |
سوالات متداول
مهمترین اقدامِ امنیتی کدام است؟
احراز دومرحلهای؛ حتی با لو رفتنِ رمز، مهاجم بدونِ کدِ دوم وارد نمیشود. در سطح سازمان، آن را اجباری کنید.
DMARC بهتنهایی کافی است؟
خیر؛ DMARC جلوی جعلِ دقیقِ دامنهٔ شما را میگیرد اما دامنههای مشابه و مهندسیِ اجتماعی را نه؛ باید با آموزش و هشدارِ فرستندهٔ خارجی ترکیب شود.
اینها کارِ مدیر است یا کاربر؟
ترکیبی؛ رمز و 2FA و رفتارِ کلاینت کاربری است، و اجبار 2FA و کشوری و پیوست مدیریتی.
چرا تصاویرِ خارجی را در وبمیل ببندم؟
چون پیکسلهای ردیاباند و به فرستنده میگویند ایمیل را خواندهاید و آدرستان فعال است.
جمعبندی
امنیتِ ایمیل، دفاعِ لایهای است — هیچ تنظیمِ جادوییِ واحدی وجود ندارد، اما مجموعهٔ این لایهها ریسک را بهشدت کم میکند. SmarterMail همهٔ این ابزارها را دارد و هاست ایمیلِ سازمانیِ هاستینو آنها را با پیکربندیِ درست و پشتیبانی در اختیارتان میگذارد.
منابع: CISA (BOD 18-01)، NCSC UK (Email security and anti-spoofing)، NIST، OWASP TLS Cheat Sheet، مستنداتِ SmarterTools.
کوروش بهصورت تخصصی روی ایمیل سازمانی و بهویژه SmarterMail عمیق شده است؛ از راهاندازی و مدیریت سرور ایمیل و اکانتهای سازمانی تا امنیت، تحویلپذیری (Deliverability) و اتصال کلاینتها. هدف او این است که کسبوکارها یک سیستم ایمیل حرفهای، امن و پایدار داشته باشند و بیشترین بهره را از قابلیتهای SmarterMail ببرند.
مقالههای بیشتر از کوروش محمدی ←