حمله BEC و جعل هویت مدیران؛ شناسایی و مقابله
در یک نگاه
حملهٔ BEC (Business Email Compromise) یعنی مهاجم با جا زدنِ خود بهجای مدیر، همکار یا تأمینکننده، کارمندی را فریب میدهد که پول واریز کند، شمارهٔ حساب را عوض کند یا اطلاعاتِ حساس بفرستد. FBI آن را «یکی از پرخسارتترین جرایمِ اینترنتی» مینامد: طبقِ گزارشِ رسمیِ IC3، تنها در سالِ ۲۰۲۴ حدودِ ۲.۷۷ میلیارد دلار خسارتِ BEC ثبت شده و مجموعِ خسارتِ جهانی از ۲۰۱۳ تا ۲۰۲۳ به ۵۵ میلیارد دلار رسیده است. در این راهنمای جامع، انواعِ BEC، نشانهها، دفاعِ فنی (شاملِ گزینههای SmarterMail) و دفاعِ انسانی را کامل بررسی میکنیم.
برخلافِ اسپمِ معمولی، BEC معمولاً بدونِ لینک، پیوست یا بدافزار است — فقط یک ایمیلِ متنیِ ظاهراً از «مدیرعامل» که میگوید «فوری این مبلغ را واریز کن». دقیقاً همین سادگی است که فیلترهای معمولی را دور میزند و آن را خطرناک میکند.
ابعادِ واقعیِ خطر (آمار)
| شاخص | مقدار | منبع |
|---|---|---|
| خسارتِ BEC در سالِ ۲۰۲۴ | ~۲.۷۷ میلیارد دلار از ۲۱٬۴۴۲ شکایت | FBI IC3 2024 |
| رتبهٔ BEC از نظرِ مبلغِ خسارت | دوم در میان همهٔ جرایمِ سایبری | FBI IC3 2024 |
| خسارتِ تجمعیِ جهانی (۲۰۱۳–۲۰۲۳) | ~۵۵.۵ میلیارد دلار، ۱۸۶ کشور | FBI IC3 PSA I-091124 |
| سهم از کلِ خسارتِ سایبریِ ۲۰۲۴ | بیش از ۱۷٪ از ۱۶.۶ میلیارد دلار | FBI IC3 2024 |
نمونههای واقعیِ مشهور: فیسبوک و گوگل رویهم ~۱۲۱ میلیون دلار (فاکتورِ جعلیِ تأمینکننده)، Toyota Boshoku ~۳۷ میلیون دلار، و بیمارستانِ کودکانِ آتلانتا ~۳.۶ میلیون دلار با جعلِ هویتِ مدیرِ مالی.
انواعِ رایجِ BEC
| نوع | چه میکند |
|---|---|
| جعلِ مدیر (CEO Fraud) | مهاجم خود را مدیرعامل/مدیرِ مالی جا میزند و دستورِ واریزِ فوری و محرمانه میدهد |
| فاکتورِ جعلی / VEC | جعلِ هویتِ تأمینکننده و ارسالِ فاکتور با شمارهٔ حسابِ عوضشده |
| جعلِ حقوق و دستمزد | درخواست از HR برای تغییرِ حسابِ واریزِ حقوقِ یک کارمند |
| جعلِ وکیل | فشار بر کارمندِ تازهکار دربارهٔ یک «موضوعِ محرمانه و فوری» |
| کلاهبرداریِ گیفتکارت | درخواستِ خریدِ گیفتکارت و ارسالِ کدها بهنامِ مدیر |
| تصاحبِ حساب (ATO) | مهاجم واقعاً وارد صندوقِ یک نفر میشود، هفتهها گفتگوها را میخواند و بعد درخواستِ جعلی میفرستد — سختترین نوع برای تشخیص |
چرا BEC با اسپمِ معمولی فرق دارد؟
- بدونِ payload: نه لینک، نه پیوست، نه بدافزار — چیزی برای اسکنرها وجود ندارد.
- مهندسیِ اجتماعیِ خالص: از اقتدار، فوریت و رابطهٔ کاریِ موجود سوءاستفاده میکند.
- کمحجم و هدفمند: اغلب یک ایمیل به یک نفر؛ فیلترهای مبتنی بر حجم فعال نمیشوند.
- زیرساختِ معتبر: گاهی از یک Gmail واقعی یا (در ATO) از صندوقِ واقعیِ هکشده میآید و احراز را پاس میکند.
نشانههای هشدار (Red Flags)
| نشانه | مثال |
|---|---|
| دامنهٔ مشابه (Lookalike) | yourc0mpany.com بهجای yourcompany.com |
| جعلِ نامِ نمایشی | نامِ نمایشی «مدیرعامل» ولی آدرسِ واقعی یک freemail ناشناس |
| ناهماهنگیِ Reply-To | آدرسِ From با Reply-To فرق دارد (پاسخها به مهاجم میرود) |
| فوریت + محرمانگی | «همین حالا انجام بده»، «به کسی نگو» |
| تغییرِ شمارهٔ حساب | هر تغییری در اطلاعاتِ پرداخت — مهمترین نشانه |
| درخواستِ خارج از روال | گیفتکارت، واریزِ خارج از فرآیند، درخواستِ اطلاعاتِ پرسنلی |
دفاعِ فنی
پایهٔ ضدجعلِ فنی، احرازِ کاملِ دامنه است:
- SPF + DKIM + DMARC با اجرا (
p=rejectیاquarantine) جلوی جعلِ دقیقِ دامنهٔ خودتان را میگیرد. - MFA/2FA (ترجیحاً مقاوم به فیشینگ) جلوی تصاحبِ حساب (ATO) را میگیرد که خطرناکترین نوعِ BEC است.
محدودیتِ مهمِ DMARC که باید بدانید: DMARC فقط از دامنههایی که مالکِ آنهایید محافظت میکند. جلوی دامنههای مشابه (lookalike)، جعلِ نامِ نمایشی و مهندسیِ اجتماعیِ محتوایی را نمیگیرد — چون مهاجم یک دامنهٔ دیگر ثبت میکند. پس DMARC لازم است اما کافی نیست.
گزینههای SmarterMail برای مقابله با BEC
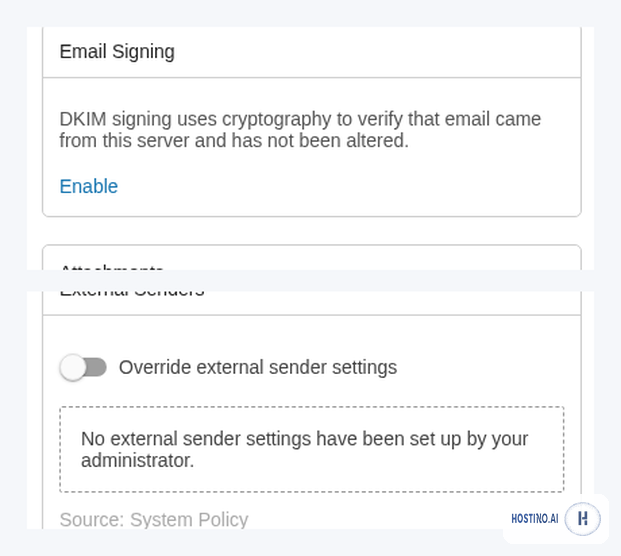
در Domain Settings ▸ General، مهمترین کنترلِ ضدِBEC یعنی «External Senders» را دارید که به کاربر هشدار میدهد ایمیل از بیرونِ سازمان آمده — و در کنارش امضای DKIM (Email Signing):
| گزینهٔ SmarterMail | نقش در برابرِ BEC |
|---|---|
| External Senders | برچسبِ هشدار (در موضوع یا بدنه) روی ایمیلِ خارج از سازمان — کاربر به جعلِ هویت مشکوک میشود |
| Email Signing / DKIM + SPF + DMARC | جلوی جعلِ دقیقِ دامنهٔ شما را میگیرد؛ نتیجهٔ احراز در هدرِ ایمیل ثبت میشود |
| Sender Verification Shield (در وبمیل) | نشانگرِ اصالتِ فرستنده کنارِ پیام؛ با نگهداشتنِ ماوس، وضعیتِ SPF/DKIM/DMARC و مورد اعتماد بودن را نشان میدهد |
| فیلتر محتوا | قانون بسازید که ایمیلهای حاویِ «تغییر حساب/واریز فوری» را برچسب یا قرنطینه کند |
| اجبار 2FA | جلوی تصاحبِ حساب (ATO) — خطرناکترین نوعِ BEC |
نتیجهٔ احرازِ فرستنده در هدرِ ایمیل با برچسبِ [passed]/[failed]/[none] ثبت میشود؛ و در وبمیلِ SmarterMail، «Sender Verification Shield» همین را بهشکلِ بصری کنارِ پیام نشان میدهد — به کاربران آموزش دهید به این نشانه توجه کنند.
دفاعِ انسانی (مهمترین لایه برای BEC)
چون BEC حملهای انسانی است، دفاعِ انسانی حیاتیترین بخش است:
| اقدام | توضیح |
|---|---|
| تأییدِ دوکاناله (Call-back) | هر درخواستِ پرداخت یا تغییرِ حساب را با تماسِ تلفنی و شمارهٔ قبلاًشناختهشده تأیید کنید — نه شمارهٔ داخلِ ایمیل |
| تأییدِ دومرحلهای برای پرداخت | واریزِ بالای یک سقف نیازمندِ تأییدِ دو نفر باشد |
| مکثِ اجباری | روی درخواستهای «فوری» چند دقیقه تأمل و بررسی کنید |
| آموزشِ نقشمحور | آموزشِ ویژهٔ مالی، HR و منشیِ مدیران + تمرینِ شبیهسازیِ BEC |
اگر قربانی شدید چه کنید؟
| 1 | فوراً با بانک تماس بگیرید و درخواستِ بازگرداندنِ وجه بدهید. |
| 2 | به مراجعِ قانونیِ سایبری گزارش دهید (در آمریکا: IC3.gov). |
| 3 | در ۷۲ ساعتِ اول اقدام کنید — پس از آن، شانسِ بازیابیِ وجه بهشدت کم میشود. |
| 4 | حسابهای درگیر را ریست و 2FA را اجباری کنید؛ قوانینِ فورواردِ مخربِ احتمالی را بررسی و حذف کنید. |
سوالات متداول
DMARC جلوی BEC را میگیرد؟
جلوی جعلِ دقیقِ دامنهٔ شما را بله، اما دامنههای مشابه و جعلِ نامِ نمایشی را نه؛ برای همین آموزش و هشدارِ فرستندهٔ خارجی هم لازم است.
مهمترین دفاع چیست؟
فرهنگِ «تأییدِ دوکاناله» برای هر درخواستِ مالی، در کنارِ 2FA و احراز.
چطور بفهمم فرستنده جعلی است؟
به نشانگرِ احراز (Sender Verification Shield) در وبمیل، آدرسِ دقیقِ فرستنده و ناهماهنگیِ Reply-To دقت کنید.
ATO چیست و چرا خطرناکتر است؟
وقتی مهاجم واقعاً وارد صندوقِ یک نفر شود، ایمیل از حسابِ واقعی میآید و احراز را پاس میکند؛ تنها دفاع، جلوگیری از هکشدنِ حساب با 2FA است.
جمعبندی
BEC ترکیبی از فناوری و روانشناسی است، پس دفاعش هم باید ترکیبی باشد: احرازِ کاملِ دامنه + هشدارِ فرستندهٔ خارجی + 2FA در لایهٔ فنی، و «تأییدِ دوکاناله» و آموزش در لایهٔ انسانی. هاست ایمیلِ سازمانیِ هاستینو بر پایهٔ SmarterMail لایهٔ فنیِ این دفاع را با ابزارهایی مثل External Senders، DKIM و اجبار 2FA فراهم میکند. برای تصویرِ کامل، راهنمای امنیت ایمیل سازمانی را هم ببینید.
منابع: FBI IC3 (گزارش سالانه ۲۰۲۴ و PSA I-091124)، Proofpoint، CISA، NCSC UK، مستنداتِ SmarterTools.
کوروش بهصورت تخصصی روی ایمیل سازمانی و بهویژه SmarterMail عمیق شده است؛ از راهاندازی و مدیریت سرور ایمیل و اکانتهای سازمانی تا امنیت، تحویلپذیری (Deliverability) و اتصال کلاینتها. هدف او این است که کسبوکارها یک سیستم ایمیل حرفهای، امن و پایدار داشته باشند و بیشترین بهره را از قابلیتهای SmarterMail ببرند.
مقالههای بیشتر از کوروش محمدی ←