سیاست رمز عبور دامنه در SmarterMail
در یک نگاه
با سیاستِ رمز عبور (Password Requirements)، مدیرِ دامنه قوانینِ رمزِ همهی کاربران را تعیین میکند: حداقلِ طول، اجبار به حرفِ بزرگ و عدد و نماد، جلوگیری از رمزهای رایج و تکراری، و حتی انقضای دورهایِ رمز. این کار امنیتِ کلِ سازمان را بالا میبرد. مسیر: Domain Settings → Password Requirements. در ادامه با تصویرِ واقعی میبینیم.
ضعیفترین حلقهی امنیتِ ایمیل، معمولاً رمزهای سادهی کاربران است. با یک سیاستِ رمزِ درست، مطمئن میشوید همهی اعضای سازمان رمزهای قوی انتخاب میکنند.
چرا سیاستِ رمز مهم است؟
اگر رمزها را بهعهدهی خودِ کاربران بگذارید، بعضیها رمزهای ساده و قابلِحدس انتخاب میکنند. سیاستِ رمز، حداقلِ استانداردی را اجباری میکند تا هیچ حسابی با رمزِ ضعیف باز نماند.
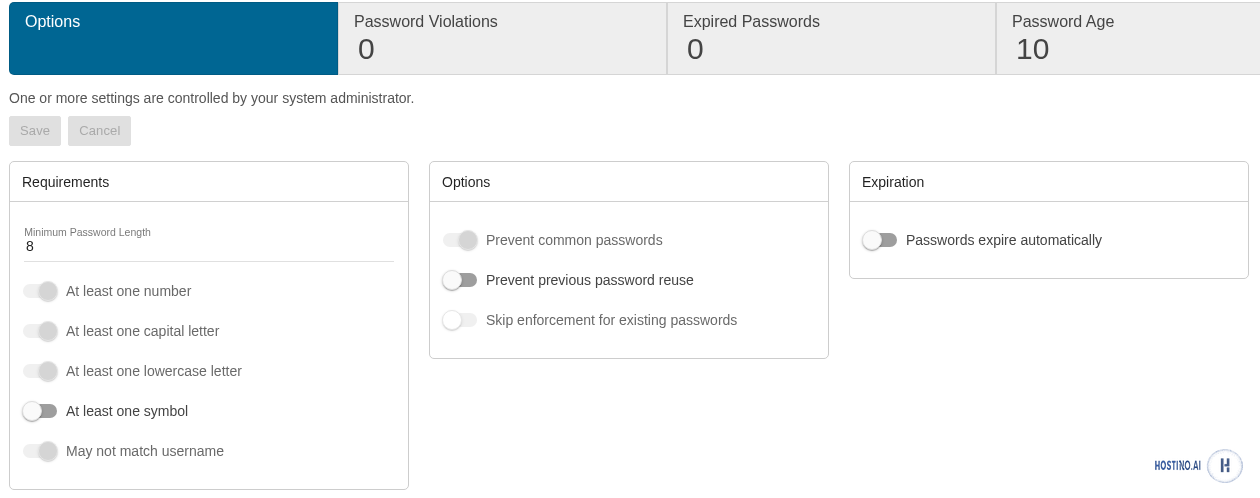
الزامات (Requirements)
- Minimum Password Length: حداقلِ طولِ رمز (مثلاً ۸ کاراکتر یا بیشتر).
- At least one number / capital / lowercase / symbol: اجبار به داشتنِ عدد، حرفِ بزرگ، حرفِ کوچک و نماد.
- May not match username: رمز نباید همان نامِ کاربری باشد.
گزینهها و انقضا
- Prevent common passwords: جلوگیری از رمزهای رایج و لورفته.
- Prevent previous password reuse: جلوگیری از استفادهی دوبارهی رمزهای قبلی.
- Passwords expire automatically: رمزها پس از مدتی (Password Age) خودکار منقضی شوند تا کاربران دورهای رمزشان را عوض کنند.
نکاتِ حرفهای
- حداقل ۸ کاراکتر + پیچیدگی: ترکیبِ حرفِ بزرگ و کوچک و عدد و نماد را اجباری کنید.
- رمزهای رایج را ببندید: «Prevent common passwords» را روشن کنید.
- در کنارِ 2FA: سیاستِ رمزِ قوی را همراهِ احراز هویتِ دومرحلهای استفاده کنید تا امنیت کامل شود.
- تعادل در انقضا: انقضای بیشازحدِ کوتاه ممکن است کاربران را به رمزهای سادهی قابلِحفظ سوق دهد؛ بازهی منطقی انتخاب کنید.
سطحِ دسترسی
سیاستِ رمز در سطحِ مدیرِ دامنه تنظیم میشود (و بخشی از آن ممکن است در سطحِ سرور تعیین شده باشد).
سوالات متداول
حداقلِ طولِ رمز را چند بگذارم؟
حداقل ۸ کاراکتر توصیه میشود؛ بیشتر بهتر است.
«رمزهای رایج» یعنی چه؟
رمزهای بسیار پرکاربرد و لورفته که اول از همه امتحان میشوند.
انقضای رمز لازم است؟
میتواند مفید باشد، اما بازهی منطقی انتخاب کنید تا کاربران به رمزهای ساده رو نیاورند.
این سیاست روی کاربرانِ فعلی هم اعمال میشود؟
میتوانید اجبار برای رمزهای موجود را هم فعال یا از آن صرفنظر کنید.
جمعبندی
یک سیاستِ رمزِ درست، پایهی امنیتِ ایمیلِ سازمانیِ شماست: رمزهای قوی و اجباری، بدونِ استثنا. برای داشتنِ یک سیستمِ ایمیلِ امن و استاندارد، هاست ایمیلِ سازمانیِ هاستینو بر پایهی SmarterMail انتخابی مطمئن است.
کوروش بهصورت تخصصی روی ایمیل سازمانی و بهویژه SmarterMail عمیق شده است؛ از راهاندازی و مدیریت سرور ایمیل و اکانتهای سازمانی تا امنیت، تحویلپذیری (Deliverability) و اتصال کلاینتها. هدف او این است که کسبوکارها یک سیستم ایمیل حرفهای، امن و پایدار داشته باشند و بیشترین بهره را از قابلیتهای SmarterMail ببرند.
مقالههای بیشتر از کوروش محمدی ←