رمزنگاری ایمیل؛ TLS در برابر S/MIME
در یک نگاه
رمزنگاریِ ایمیل تضمین میکند محتوای پیامهای شما در مسیر یا روی سرور قابلخواندن توسطِ دیگران نباشد. دو لایهٔ اصلی وجود دارد: TLS (رمزنگاریِ مسیرِ انتقال) و S/MIME (رمزنگاریِ سرتاسریِ محتوا). در این مقاله تفاوتشان و کاربردشان در SmarterMail را میبینیم.
ایمیل بهصورتِ پیشفرض مثل یک کارتپستالِ باز است. رمزنگاری آن را در پاکتِ دربسته میگذارد.
دو نوع رمزنگاری
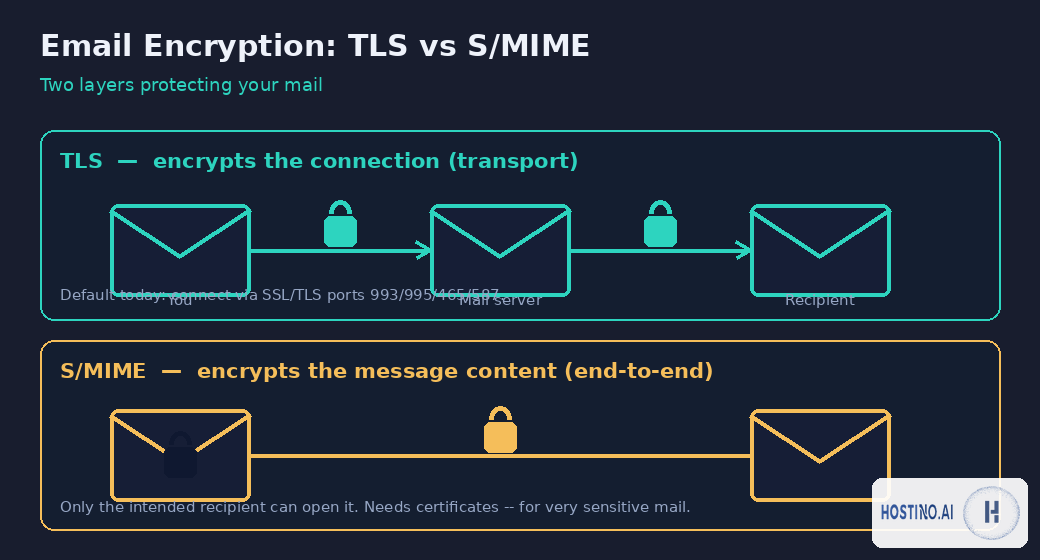
| نوع | چه چیزی را رمز میکند | کاربرد |
|---|---|---|
| TLS | مسیرِ انتقال بینِ سرورها و کلاینت | پیشفرضِ امروزی؛ حتماً باید فعال باشد |
| S/MIME | خودِ محتوای پیام (سرتاسری) | ایمیلهای بسیار حساس؛ نیازمندِ گواهی |
TLS؛ حداقلِ ضروری
وقتی با پورتهای امن (IMAP 993، SMTP 465/587 با SSL/TLS) به SmarterMail وصل میشوید، ارتباطتان رمزنگاریشده است. همیشه از پورتهای امن استفاده کنید و هرگز رمزتان را روی اتصالِ رمزنگارینشده نفرستید. برای جزئیاتِ اتصال، آموزش IMAP را ببینید.
S/MIME؛ رمزنگاریِ سرتاسری
S/MIME با یک جفتکلیدِ رمزنگاری، محتوای پیام را طوری رمز میکند که فقط گیرندهٔ موردنظر بتواند بازش کند و امضای دیجیتال هم اصالتِ فرستنده را ثابت میکند. برای سازمانهایی که اسنادِ فوقحساس رد و بدل میکنند مناسب است، اما راهاندازی و مدیریتِ گواهیها پیچیدهتر است.
نکته: برای بیشترِ سازمانها، TLSِ درست + 2FA + احراز کافی است؛ S/MIME را فقط برای موارد واقعاً حساس در نظر بگیرید.
سوالات متداول
ایمیلِ من رمزنگاریشده است؟
اگر با پورتهای SSL/TLS وصل میشوید، مسیرِ شما رمز است. رمزنگاریِ محتوا نیاز به S/MIME دارد.
TLS کافی است؟
برای بیشترِ موارد بله؛ محتوای فوقحساس، S/MIME میخواهد.
جمعبندی
رمزنگاری، حریمِ خصوصیِ ارتباطاتِ سازمانی را تضمین میکند. هاست ایمیلِ سازمانیِ هاستینو با پشتیبانی از اتصالِ امنِ TLS، پایهٔ این حفاظت را فراهم میکند.
کوروش بهصورت تخصصی روی ایمیل سازمانی و بهویژه SmarterMail عمیق شده است؛ از راهاندازی و مدیریت سرور ایمیل و اکانتهای سازمانی تا امنیت، تحویلپذیری (Deliverability) و اتصال کلاینتها. هدف او این است که کسبوکارها یک سیستم ایمیل حرفهای، امن و پایدار داشته باشند و بیشترین بهره را از قابلیتهای SmarterMail ببرند.
مقالههای بیشتر از کوروش محمدی ←