امنیت SmarterMail؛ IDS و محافظت در برابر brute-force
در یک نگاه
میلسرورِ شما هدفِ دائمیِ حملاتِ brute-force و اسپم است. سیستمِ تشخیصِ نفوذِ (IDS) در SmarterMail الگوهای سوءاستفاده را میبیند و آیپیهای مهاجم را خودکار مسدود میکند. این راهنما انواعِ قوانین، تنظیمات، مدیریتِ بلاکها و سختسازیِ مرتبط را پوشش میدهد.
IDS در SmarterMail چیست؟
سیستمِ Intrusion Detection / Abuse Detection الگوهای اتصال و ورود را در پروتکلهای SMTP، IMAP، POP، XMPP و وبمیل (و نیز تلاشهای harvesting) پایش میکند و در صورتِ عبور از آستانه، آیپیِ خاطی را برای مدتی مسدود میکند.
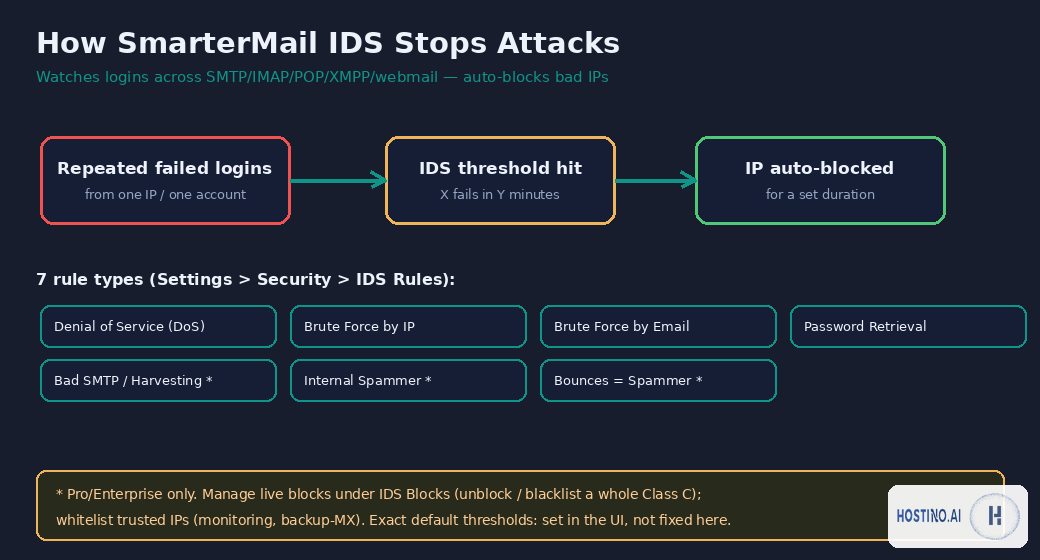
هفت نوع قانونِ IDS
| قانون | چه چیزی را میگیرد |
|---|---|
| Denial of Service (DoS) | اتصالِ بیشازحد از یک IP |
| Brute Force by IP | ورودهای ناموفق از یک IP |
| Brute Force by Email | ورودهای ناموفق روی یک حسابِ خاص |
| Password Retrieval | سوءاستفاده از «فراموشیِ رمز» |
| Bad SMTP / Harvesting (Pro/Ent) | تلاش برای جمعآوریِ آدرسها |
| Internal Spammer (Pro/Ent) | حسابِ هکشدهٔ داخلی که انبوه ارسال میکند |
| Bounces Indicate Spammer (Pro/Ent) | حسابی که بیشازحد پیامِ برگشتی میسازد |
پس از نصب، بهصورتِ پیشفرض یک قانونِ DoS، سه قانونِ Brute-Force-by-IP (تأخیر، بلاکِ کوتاه، بلاکِ طولانیتر)، یک Brute-Force-by-Email و یک Password-Retrieval فعالاند.
فیلدهای قابلِ تنظیم
برای هر قانون میتوانید Time Frame (دقیقه)، تعدادِ تلاش پیش از بلاک، Block Time (یا Delay)، و Success Score (هر ورودِ موفق شمارندهٔ خطا را کم میکند) را تنظیم کنید. قوانین قابلِ ریست به پیشفرض و import/export بهصورتِ JSON هستند.
نکتهٔ صادقانه: مستنداتِ رسمی، اعدادِ دقیقِ پیشفرض را منتشر نکردهاند؛ پس بهجای عددِ ثابت، یک نقطهٔ شروعِ پیشنهادی در نظر بگیرید: مثلاً ~۵ تا ۶ تلاشِ ناموفق در ~۵ تا ۱۰ دقیقه → تأخیر/بلاکِ کوتاه، و برای خاطیِ مکرر بلاکِ چندساعته. مقادیرِ واقعی را در Settings ▸ Security ▸ IDS Rules ببینید.
مدیریتِ بلاکها
در IDS Blocks هر بلاک را با جزئیات (آیپیِ منبع، زمانِ باقیمانده، کشور، نوعِ قانون) میبینید و میتوانید Unblock کنید یا حتی کلِ رنجِ Class C را برای همیشه بلکلیست کنید. آیپیهای مطمئن (سرورِ پایش، backup MX) را حتماً در Whitelist بگذارید تا اشتباهاً بلاک نشوند.
سختسازیِ مرتبط
- سیاستِ رمز: پیشفرض حداقل ۸ کاراکتر با حروفِ بزرگ/کوچک و عدد؛ میتوانید سختگیرانهتر کنید. ۲FA را هم فعال کنید.
- احرازِ اجباریِ SMTP را روشن کنید تا سرور open-relay نشود، و «Require Auth Match» را روی Domain/Email بگذارید تا جعلِ From گرفته شود.
- TLS مدرن (حداقل ۱٫۲؛ ترجیحاً فقط ۱٫۳).
- Greylisting پیشفرض روشن است (دورهٔ بلاکِ حدودِ ۳ تا ۴ دقیقه).
- catch-all را غیرفعال کنید تا backscatter و بلکلیستشدن کم شود.
💡 راهکارِ هاستینو
نمیخواهید خودتان سرور را نصب و مدیریت کنید؟ هاست ایمیلِ سازمانیِ هاستینو بر پایهٔ SmarterMail از قبل نصب، ایمنسازی و بهینه شده — با پرداختِ ریالی و پشتیبانیِ فارسی.
سوالات متداول
IDS جلوی brute-force را میگیرد؟
بله؛ ورودهای ناموفقِ مکرر را میبیند و آیپی را خودکار مسدود میکند.
اگر خودم اشتباهاً بلاک شدم؟
از IDS Blocks آیپی را Unblock کنید و آن را در Whitelist بگذارید.
همهٔ قوانین در نسخهٔ رایگان هست؟
خیر؛ Bad SMTP، Internal Spammer و Bounces فقط در Professional/Enterpriseاند.
جمعبندی
IDS یکی از قویترین لایههای دفاعیِ SmarterMail است و با تنظیمِ درستِ آستانهها + سختسازیِ رمز/SMTP/TLS، سرورتان را در برابرِ حملاتِ رایج مقاوم میکند. برای ایمیلِ آمادهٔ ایمنشده، هاست ایمیلِ هاستینو را ببینید.
منابع: مستنداتِ رسمیِ SmarterTools (help.smartertools.com). دیاگرامها اختصاصیِ تیمِ هاستینو.
کوروش بهصورت تخصصی روی ایمیل سازمانی و بهویژه SmarterMail عمیق شده است؛ از راهاندازی و مدیریت سرور ایمیل و اکانتهای سازمانی تا امنیت، تحویلپذیری (Deliverability) و اتصال کلاینتها. هدف او این است که کسبوکارها یک سیستم ایمیل حرفهای، امن و پایدار داشته باشند و بیشترین بهره را از قابلیتهای SmarterMail ببرند.
مقالههای بیشتر از کوروش محمدی ←