مقابله با فیشینگ در SmarterMail؛ شناسایی و مسدودسازی
در یک نگاه
فیشینگ یعنی ایمیلی که وانمود میکند از یک منبعِ معتبر است تا اطلاعاتِ شما را بدزدد. SmarterMail ابزارهایی مثل Block Sender، هشدارِ فرستندهٔ خارجی و نشانهٔ احرازِ فرستنده دارد تا جلوی فیشینگ را بگیرد. در این آموزش با تصویر واقعی میبینیم چطور از خودتان محافظت کنید.
فیشینگ یکی از رایجترین حملههای سایبری به سازمانهاست. خبر خوب این است که با چند اقدامِ ساده در SmarterMail میتوان ریسک را بهشدت کم کرد.
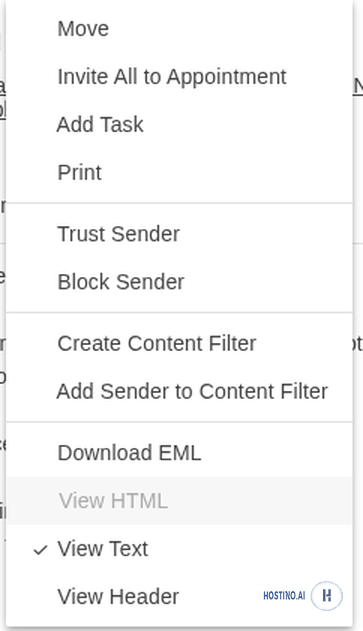
نشانههای یک ایمیلِ فیشینگ
- آدرسِ فرستنده کمی با آدرسِ واقعی فرق دارد (مثلاً hostlno بهجای hostino).
- حسِ فوریت و ترس («حسابتان مسدود میشود!»).
- لینکها یا پیوستهای غیرمنتظره.
- درخواستِ رمز، کدِ ورود یا اطلاعاتِ مالی.
ابزارهای SmarterMail برای مقابله
- Block Sender: از منوی «⋮» روی پیام، فرستندهٔ مشکوک را مسدود کنید.
- هشدارِ فرستندهٔ خارجی: مدیرِ دامنه میتواند روی ایمیلهای خارج از سازمان برچسبِ هشدار بگذارد.
- نشانهٔ احرازِ فرستنده: کنارِ نامِ فرستنده، وضعیتِ احراز (SPF/DKIM/DMARC) نشان داده میشود.
بهترین شیوهها
- قبل از کلیک روی هر لینک، آدرسِ واقعیِ آن را بررسی کنید.
- احراز دومرحلهای را فعال کنید تا حتی با لو رفتنِ رمز، حساب امن بماند.
- فرستندههای مزاحم را مسدود کنید.
سوالات متداول
اگر روی لینکِ فیشینگ کلیک کردم چه کنم؟
فوراً رمزتان را عوض کنید و 2FA را فعال کنید؛ به مدیرِ سازمان اطلاع دهید.
چطور بفهمم فرستنده جعلی است؟
به نشانهٔ احراز و آدرسِ دقیقِ فرستنده دقت کنید؛ در صورت شک، Block Sender.
جمعبندی
آگاهی + ابزارهای SmarterMail، بهترین دفاع در برابر فیشینگ است. امنیتِ ایمیلِ سازمانی با هاست ایمیلِ سازمانیِ هاستینو بر پایهٔ SmarterMail جدی گرفته میشود.
کوروش بهصورت تخصصی روی ایمیل سازمانی و بهویژه SmarterMail عمیق شده است؛ از راهاندازی و مدیریت سرور ایمیل و اکانتهای سازمانی تا امنیت، تحویلپذیری (Deliverability) و اتصال کلاینتها. هدف او این است که کسبوکارها یک سیستم ایمیل حرفهای، امن و پایدار داشته باشند و بیشترین بهره را از قابلیتهای SmarterMail ببرند.
مقالههای بیشتر از کوروش محمدی ←